Ein technisches Tutorial mit OSPF-Underlay, redundanten BGP-Route-Reflectors, zwei Layer-2-Segmenten und zentralem VLAN-Gateway.
Ein VLAN soll an mehreren Access-Switches verfügbar sein. Die Verbindungen zwischen den Switches sollen aber geroutet bleiben, statt einen durchgehenden Layer-2-Verbund über sämtliche Uplinks aufzuspannen.
Genau diese Trennung setzen wir in diesem Tutorial um: VXLAN transportiert die Ethernet-Frames über ein IP-Netz. EVPN verteilt über BGP die dafür benötigten Erreichbarkeitsinformationen. Die physischen Verbindungen und die darauf bereitgestellten Ethernet-Segmente lassen sich dadurch getrennt planen. (RFC 8365 – A Network Virtualization Overlay Solution Using EVPN)
Wir bauen dafür eine kleine Spine-Leaf-Fabric auf. Anschließend prüfen wir nicht nur, ob BGP-Sessions aufgebaut sind, sondern auch die dynamisch erkannten Tunnelendpunkte, die Verteilung von MAC-Adressen, die MTU und das Verhalten bei Ausfällen.
1. Was wir aufbauen – und was ausdrücklich nicht
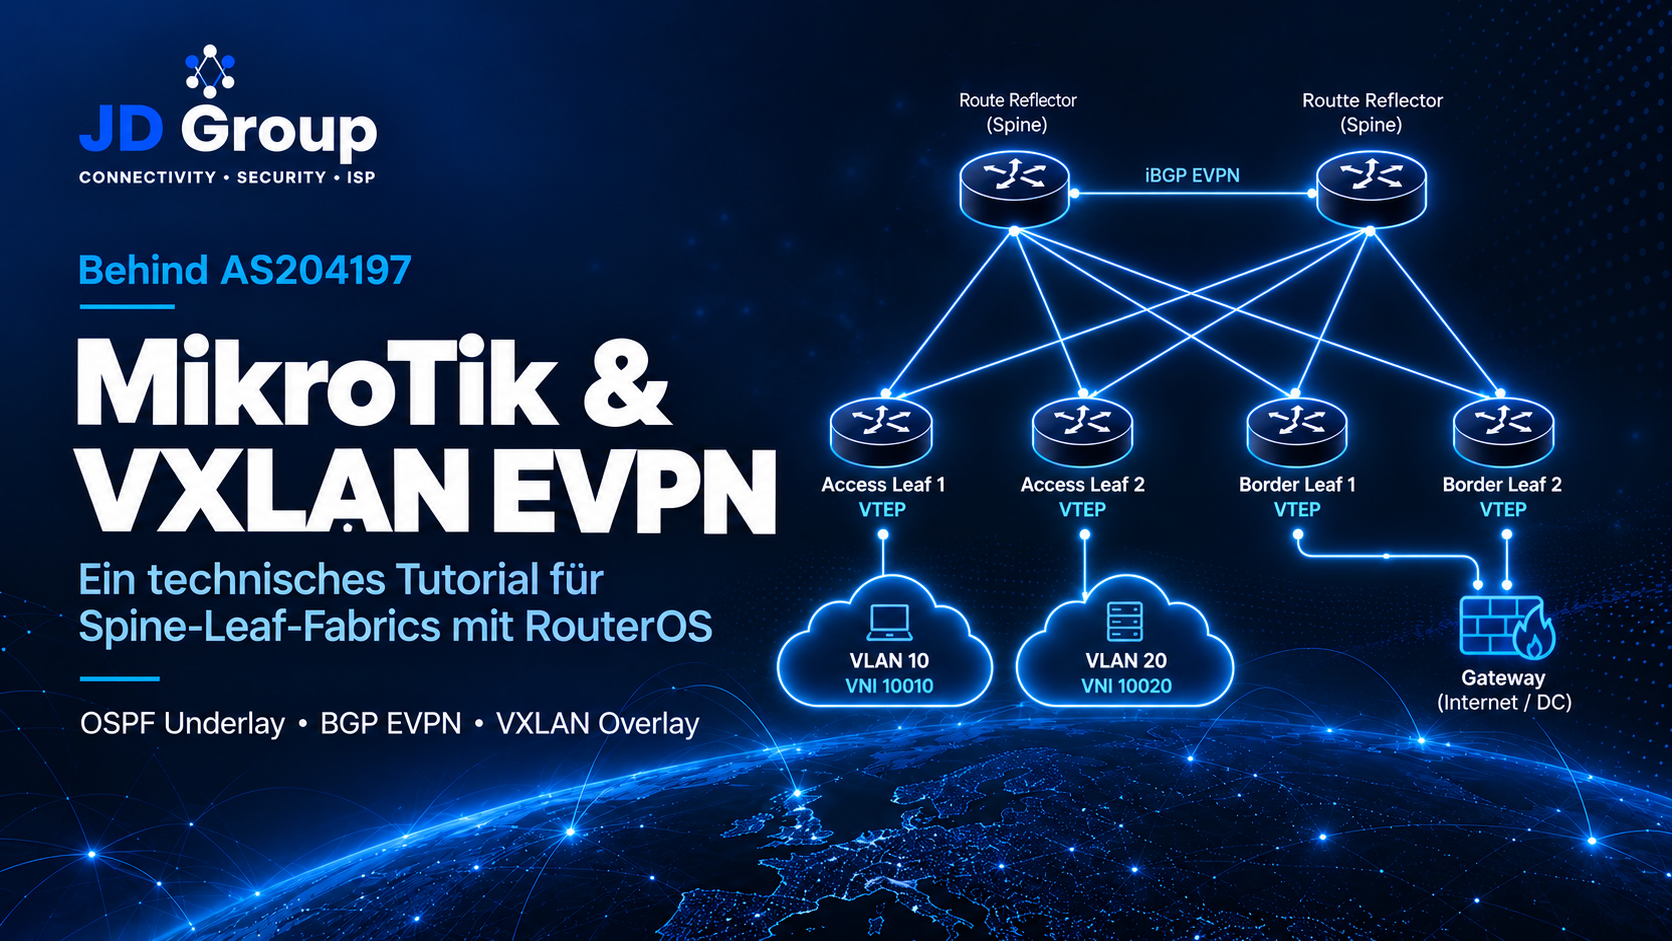
Die Grundlage ist ein EVE-NG-PoC mit MikroTik CHR und RouterOS 7.23.8. Für das Tutorial sind Gerätenamen, Adressen und Segmentnummern vereinheitlicht und durch neutrale Lab-Werte ersetzt. Der ursprüngliche PoC umfasste zwei Spines, zwei Access-Leafs, zwei Border-Leafs und einen zusätzlichen Router als Gateway-Simulator.
Unser Lab übernimmt diese Rollen:
- SPINE1 – OSPF-Transit und EVPN-Route-Reflector – 192.0.2.1/32
- SPINE2 – OSPF-Transit und EVPN-Route-Reflector – 192.0.2.2/32
- LEAF1 – Access-VTEP für Testclients – 192.0.2.11/32
- LEAF2 – Access-VTEP für Testclients – 192.0.2.12/32
- BORDER1 – VTEP mit VLAN-Übergabe zum Gateway – 192.0.2.21/32
- BORDER2 – Zweite VLAN-Übergabe zum Gateway – 192.0.2.22/32
- FW-SIM – Zentrale VLAN-Gateways und Inter-VLAN-Routing – Keine Fabric-Loopback
Alle vier Leafs besitzen eine geroutete Verbindung zu jedem Spine. Auf den Spines werden keine VXLAN-Interfaces angelegt. Sie transportieren die äußeren IP-Pakete und verteilen als Route Reflectors die EVPN-Routen.
Auf den Leafs enden die VXLAN-Tunnel. Die Access-Leafs stellen ungetaggte Clientports bereit. Die Border-Leafs übergeben die Segmente als klassische 802.1Q-Trunks an FW-SIM.
Dieses Tutorial baut eine Layer-2-EVPN-Fabric mit zentralem Routing auf. Es konfiguriert kein verteiltes Anycast-Gateway, kein Integrated Routing and Bridging auf den Leafs und kein EVPN-All-Active-Multihoming.
FW-SIM ist lediglich ein Router zur Prüfung der Gateway-Anbindung. Er ersetzt weder eine Firewall-Sicherheitskonfiguration noch den Nachweis eines Firewall-HA-Clusters.
Voraussetzungen
Die Konfigurationen sind für frische, isolierte CHR-Instanzen gedacht. Vorhandene Default-Bridges, DHCP-Clients, Firewallregeln oder Routingkonfigurationen dürfen den Aufbau nicht unbemerkt beeinflussen.
Die Einrichtung erfolgt über die EVE-NG-Konsole. Das Lab wird nicht mit einem produktiven Netz oder dem Internet verbunden.
Die vollständigen Dateien enthalten Prüfungen auf Versionsstand, Gerätenamen und vorhandene Konfigurationen. Die folgenden Codeblöcke erläutern den Aufbau schrittweise. Entweder die vollständigen Dateien verwenden oder die Schritte manuell ausführen – nicht beides auf demselben Router.
2. Adressierung und Verkabelung
Für die Loopbacks verwenden wir 192.0.2.0/24, für die Punkt-zu-Punkt-Verbindungen Teilnetze aus 198.51.100.0/24. Beide Bereiche sind für Dokumentationszwecke reserviert. In einer produktiven Umsetzung werden sie durch den eigenen Infrastruktur-Adressplan ersetzt. (RFC 5737 – IPv4 Address Blocks Reserved for Documentation)
Die Verkabelung ist bewusst einheitlich: Auf jedem Leaf führt ether1 zu SPINE1 und ether2 zu SPINE2.
- SPINE1 ether1 – 198.51.100.1/30 – LEAF1 ether1 – 198.51.100.2/30
- SPINE1 ether2 – 198.51.100.5/30 – LEAF2 ether1 – 198.51.100.6/30
- SPINE1 ether3 – 198.51.100.9/30 – BORDER1 ether1 – 198.51.100.10/30
- SPINE1 ether4 – 198.51.100.13/30 – BORDER2 ether1 – 198.51.100.14/30
- SPINE2 ether1 – 198.51.100.17/30 – LEAF1 ether2 – 198.51.100.18/30
- SPINE2 ether2 – 198.51.100.21/30 – LEAF2 ether2 – 198.51.100.22/30
- SPINE2 ether3 – 198.51.100.25/30 – BORDER1 ether2 – 198.51.100.26/30
- SPINE2 ether4 – 198.51.100.29/30 – BORDER2 ether2 – 198.51.100.30/30
Die beiden Clientsegmente erhalten folgende Zuordnung:
- Clients A – 10 – 10010 – 65000:10010 – 10.200.10.1/24
- Clients B – 20 – 10020 – 65000:10020 – 10.200.20.1/24
Alle sechs Fabric-Router verwenden für das EVPN-Overlay AS 65000. OSPF läuft ausschließlich im Underlay.
3. Die MTU planen, bevor die Tunnel angelegt werden
Ein Client soll weiterhin IP-Pakete mit 1500 Byte übertragen können. Das Underlay muss zusätzlich die VXLAN-Kapselung tragen.
Für unseren Aufbau mit äußerem IPv4-Header und ohne inneren VLAN-Tag ergibt sich:
Der äußere Ethernet-Header kommt auf dem Übertragungsmedium zusätzlich hinzu; er gehört nicht zur IP-MTU. Das Kapselungsformat ist in RFC 7348 beschrieben. (RFC 7348 – Virtual eXtensible Local Area Network)
Wir verwenden deshalb im Lab 1600 Byte MTU auf den gerouteten Underlay-Interfaces. Clientports, Service-Bridge und VXLAN-Interfaces bleiben bei 1500.
Auch die virtuelle Transportstrecke muss diese Paketgrößen tragen können. Nur auf den CHRs einen höheren Wert einzutragen, ersetzt keinen Test des tatsächlichen Pfads.
4. Zuerst das OSPF-Underlay aufbauen
Das Underlay hat eine überschaubare Aufgabe: Es muss die Loopbacks sämtlicher Fabric-Knoten erreichen.
Die Loopbacks verwenden wir später als BGP-Quelladressen und auf den Leafs zusätzlich als VTEP-Adressen. Die OSPF-Nachbarschaften entstehen auf den Punkt-zu-Punkt-Verbindungen. Die Loopback wird passiv angekündigt.
Für dieses Tutorial bevorzugen wir den Weg über SPINE1: Seine Verbindungen erhalten beidseitig Kosten von 10, die Verbindungen zu SPINE2 Kosten von 100. OSPF wählt anhand der aufsummierten Pfadkosten; bei einem Ausfall wird der verbleibende Pfad neu bewertet. (MikroTik – OSPF)
SPINE1 konfigurieren
SPINE2 erhält denselben Aufbau mit seiner Loopback, den Transferadressen aus der Tabelle und cost=100 auf den vier Verbindungen.
Die portlose Bridge lo0 dient ausschließlich als Loopback. Es werden keine Ethernet-Ports in diese Bridge aufgenommen. Dieses Grundmuster stammt aus der Underlay-Stufe des PoC.
LEAF1 konfigurieren
LEAF2, BORDER1 und BORDER2 werden entsprechend ihrer Adressen aufgebaut. Jeder Router benötigt eine eigene Loopback und eine eindeutige Bridge-MAC.
Ein RouterOS-Detail ist hier wichtig: Im verwendeten Konfigurationsstand wird passive als eigenständiges Flag angegeben. Die passive Loopback-Ankündigung gehört ausdrücklich zu den korrigierten PoC-Konfigurationen.
Wir konfigurieren bewusst kein pauschales redistribute connected. Die späteren Clientnetze sollen nicht Bestandteil des Underlays werden.
Das Underlay prüfen
Auf allen Fabric-Routern:
Bei vollständig verkabeltem Lab erwarten wir vier OSPF-Nachbarn je Spine und zwei je Leaf.
Von LEAF1 prüfen wir anschließend die entfernte Loopback mit der eigenen Loopback als Quelle:
Erst wenn alle Loopbacks erreichbar sind und große DF-Pakete den Underlay-Pfad passieren, geht es mit EVPN weiter.
5. BGP-EVPN über zwei Route Reflectors verteilen
Jeder Leaf baut eine BGP-Verbindung zu beiden Spines auf. Zwischen den Leafs selbst konfigurieren wir keine BGP-Sessions.
Auf den Spines verwenden wir gegenüber den Leafs local.role=ibgp-rr, auf den Leafs local.role=ibgp. Aktiviert wird ausschließlich die Address Family evpn. Die verwendeten Rollen und Parameter sind Teil der RouterOS-BGP-Konfiguration. (MikroTik – Routing BGP)
Gemeinsames BGP-Template auf allen sechs Fabric-Routern
SPINE1 als Route Reflector
SPINE2 erhält dieselben vier Gegenstellen. Seine Router-ID, Cluster-ID und lokale BGP-Adresse lauten jeweils 192.0.2.2.
Beide Route Reflectors haben in diesem Lab denselben vollständigen Satz von Clients. Ein zusätzliches Inter-RR-Peering ist daher nicht Bestandteil dieses Aufbaus. Das entspricht dem Kontrollpfad des ursprünglichen PoC.
LEAF1 mit beiden Route Reflectors verbinden
Die übrigen Leafs verwenden jeweils ihre eigene Router-ID und lokale Adresse. Beide RR-Adressen bleiben unverändert.
Warum der Next Hop nicht auf den Spine umgeschrieben werden darf
Die EVPN-Route soll den VTEP benennen, hinter dem die betreffende MAC-Adresse erreichbar ist.
Lernt LEAF1 eine MAC-Adresse hinter LEAF2, muss deren BGP-Next-Hop deshalb auf 192.0.2.12 zeigen – nicht auf die Loopback eines Spines. nexthop-choice=propagate hält diese Trennung in unserer Konfiguration ausdrücklich fest. MikroTik beschreibt die Next-Hop-Weitergabe entsprechend für EVPN-Aufbauten. (MikroTik – EVPN)
Der Spine liegt trotzdem im Nutzdatenpfad: Er routet das äußere IP-Paket zum Ziel-VTEP. Er ist dabei IP-Transitrouter, nicht VXLAN-Tunnelendpunkt.
Prüfung:
Erwartet werden vier aufgebaute Sessions je Spine und zwei je Leaf, jeweils mit ausgehandeltem afi=evpn.
Die eingestellten 15 Sekunden Hold Time sind übrigens keine Zusage einer maximalen Dienstunterbrechung. Bei einem reinen Underlay-Pfadwechsel kann eine BGP-Verbindung über die weiterhin erreichbaren Loopbacks sogar bestehen bleiben.
6. VXLAN-Interfaces und EVPN-Services auf den Leafs anlegen
Jetzt verbinden wir den gerouteten Transport mit den Ethernet-Segmenten.
Für jeden Dienst benötigen wir in diesem Aufbau ein VXLAN-Interface mit passender VNI, eine Zuordnung zur VLAN-aware Bridge und einen EVPN-Service.
VLAN, VNI, RD und RT sauber auseinanderhalten
Für VLAN 10 auf LEAF1 verwenden wir:
Der RD macht die EVPN-Ankündigung unterscheidbar. Das RT steuert den Import und Export. Deshalb verwenden die vier VTEPs für denselben Dienst unterschiedliche RDs, aber dasselbe Route Target. Die RouterOS-EVPN-Konfiguration stellt diese Parameter getrennt bereit. (MikroTik – BGP EVPN CLI-Referenz)
Die Zahlen müssen nicht zufällig identisch sein. Entscheidend ist eine eindeutige und konsistente Zuordnung.
Beispielkonfiguration für LEAF1
Auf LEAF2, BORDER1 und BORDER2 werden die lokale VTEP-Adresse, die RDs und die feste Bridge-MAC durch die gerätespezifischen Werte ersetzt. Die VNIs und Route Targets bleiben für den jeweiligen Dienst gleich.
Der Aufbau folgt den PoC-Konfigurationen mit einer gemeinsamen VLAN-aware Bridge, expliziten RTs und einer VXLAN-Zuordnung je Segment.
Labgrenze: protocol-mode=none ist hier eine bewusste Festlegung für die isolierte, schleifenfreie Verkabelung. Daraus folgt keine Empfehlung, in einem produktiven Access-Netz den Schutz vor Layer-2-Schleifen pauschal abzuschalten. Zusätzliche Client-Brücken oder ungeplante Querverbindungen gehören nicht in diesen Testaufbau.
Zwei wichtige RouterOS-Details
Mit bridge=br-fabric wird der VXLAN-Bridge-Port dynamisch angelegt. bridge-pvid ordnet ihn dem jeweiligen VLAN zu. Für dasselbe VXLAN-Interface wird nicht zusätzlich ein manueller Bridge-Port angelegt. (MikroTik – VXLAN)
Außerdem setzen wir auf den VXLAN-Interfaces learning=no. Die entfernten MAC-/VTEP-Zuordnungen sollen über BGP-EVPN kommen, nicht aus dem Lernen empfangener VXLAN-Datenpakete. Das lokale MAC-Lernen auf den Clientports bleibt dagegen erforderlich. (MikroTik – EVPN)
Wir tragen deshalb auch keine statischen Gegenstellen unter /interface vxlan vteps add ein. Die dynamische Erkennung wird später ausdrücklich geprüft.
7. Accessports und Firewall-Trunks zuordnen
Auf beiden Access-Leafs
ether4 wird zum ungetaggten Accessport für VLAN 10. ether3 übernimmt VLAN 20.
Die Clients senden ungetaggt. Der jeweilige Accessport ordnet die Frames über seine PVID dem Segment zu. Die Bridge-VLAN-Tabelle legt die zulässigen Mitgliedschaften und die Behandlung beim Ausgang fest. (MikroTik – Bridge VLAN Table)
ether1 und ether2 bleiben geroutete Underlay-Ports. Sie werden nicht in br-fabric aufgenommen.
Auf beiden Border-Leafs
Die Gateway-Anbindung erfolgt über ether4. Dieser Port führt beide VLANs getaggt:
Für VLAN 10 ergibt sich damit folgende Umsetzung:
Die Bridge selbst wird nicht als zusätzlicher CPU-Port in die beiden Service-VLANs aufgenommen. Wir konfigurieren auf den Leafs weder deren Gateway-Adressen noch VLAN-IP-Interfaces. Eine CPU-Mitgliedschaft wäre beispielsweise für eine lokale IP-Terminierung erforderlich; diese Aufgabe liegt hier bewusst außerhalb der Leafs. (MikroTik – Bridge VLAN Table)
8. Zentrale VLAN-Gateways mit Active/Backup-Anbindung
FW-SIM erhält zwei Verbindungen:
Auf FW-SIM fassen wir die Ports zu einem Active/Backup-Bond zusammen. Die VLAN-Interfaces liegen auf diesem Bond.
Es wird jeweils ein Anschluss für die Übertragung verwendet. Die beiden Border-Ports müssen dafür keinen gemeinsamen LACP-Verbund bilden. Wir konfigurieren hier weder LACP noch eine Bridge zwischen den beiden Firewall-Anschlüssen. (MikroTik – Bonding)
Ein konkreter Stolperstein aus dem PoC: die tatsächliche VLAN-MTU
Im PoC musste die MTU der Trägerinterfaces an der getaggten Gateway-Übergabe angehoben werden. Die Korrektur betraf die Border-Trunkports sowie die Ethernet-Ports und den Bond auf FW-SIM. Die VLAN-Interfaces blieben auf 1500.
Genau deshalb prüfen wir:
Die VLAN-Interfaces müssen tatsächlich eine actual-mtu von 1500 bereitstellen.
Das bedeutet nicht, dass jeder gewöhnliche 802.1Q-Trunk pauschal eine IP-MTU von 1600 benötigt. Hier verwenden wir diesen Wert als Reserve im CHR-Aufbau. Auf realer Hardware müssen IP-MTU, L2MTU und die Fähigkeiten der jeweiligen Schnittstellen zusammenpassen. (MikroTik – L3 Hardware Offloading)
Wo das Inter-VLAN-Routing stattfindet
Zwei Clients innerhalb von VLAN 10 kommunizieren über die Layer-2-Fabric. Ihr Verkehr muss nicht durch FW-SIM.
Verkehr von VLAN 10 nach VLAN 20 erreicht dagegen das zentrale Gateway, wird dort geroutet und anschließend über VLAN 20 zurück in die Fabric gegeben.
Im Lab ist dieser Verkehr mangels Firewallregeln erlaubt. In einer produktiven Umsetzung werden genau an diesem Übergang die vorgesehenen Sicherheitsregeln angewendet.
9. Die Fabric systematisch prüfen
Eine aufgebaute BGP-Session ist zunächst nur ein Kontrollprotokoll-Nachweis. Für einen funktionierenden Dienst müssen zusätzlich Segmentmitgliedschaft, MAC-Verteilung, VLAN-Zuordnung und Datenweiterleitung stimmen.
Zuerst die EVPN-Segmentmitgliedschaft
Auf den vier VTEPs:
Die Type-3-Routen, in RouterOS als imet erkennbar, kündigen die Teilnahme an einem Layer-2-Segment an. Type-2-Routen dienen dagegen der Bekanntmachung von MAC-Adressen beziehungsweise MAC/IP-Bindungen. Diese Aufgaben sind getrennt. (RFC 7432 – BGP MPLS-Based Ethernet VPN)
In unserem Lab nehmen vier VTEPs an beiden VNIs teil. Pro VNI erwarten wir auf jedem VTEP deshalb drei unterschiedliche entfernte Tunnelendpunkte. Die beiden Route Reflectors können mehrere BGP-Pfade liefern; sie verdoppeln aber nicht die Anzahl unterschiedlicher VTEPs.
Fehlen dynamische VTEPs, prüfen wir zuerst IMET-Routen, RT-Zuordnung, VNI und Next-Hop-Erreichbarkeit – nicht die Client-IP-Konfiguration. Das entspricht der getrennten Control-Plane-Prüfung im PoC.
Anschließend Testclients anschließen
- A – LEAF1 ether4 – 10.200.10.11/24 – 10.200.10.1
- B – LEAF2 ether4 – 10.200.10.12/24 – 10.200.10.1
- C – LEAF1 ether3 – 10.200.20.11/24 – 10.200.20.1
- D – LEAF2 ether3 – 10.200.20.12/24 – 10.200.20.1
Auf einem frischen Linux-Testclient A mit Interface eth0:
Die übrigen Clients werden entsprechend der Tabelle eingerichtet. Bei anderen Interface-Namen werden die Befehle angepasst; eine parallel aktive DHCP-Konfiguration ist zu vermeiden.
Von Client A testen wir zunächst:
Danach die MAC-Verteilung kontrollieren
Nach erzeugtem Clientverkehr:
Auf LEAF1 muss die lokale MAC von Client A am Accessport sichtbar sein. Die entfernte MAC von Client B muss über das VXLAN-Segment erreichbar sein.
Für die EVPN-Route zu Client B erwarten wir LEAF2, also 192.0.2.12, als BGP-Next-Hop. Ein immediate-gw, das auf den direkt angeschlossenen Spine zeigt, ist dagegen normal: Es beschreibt die Underlay-Auflösung.
Die Bezeichnung macip allein beweist nicht, dass zusätzlich zur MAC-Adresse auch eine IP-Bindung enthalten ist. Genau diese Unterscheidung war Teil der MAC-Prüfung im PoC.
Ein erfolgreicher Ping ersetzt diese Prüfung nicht. Wir wollen nachweisen, dass EVPN die erwartete MAC-Erreichbarkeit liefert – nicht lediglich, dass irgendein gefluteter Datenpfad funktioniert.
Zuletzt große Pakete durch den tatsächlichen Clientpfad schicken
Mit Linux iputils-ping:
-s 1472 bezeichnet bei diesem Werkzeug die ICMP-Nutzdaten. Mit 8 Byte ICMP-Header und 20 Byte IPv4-Header ergibt sich ein IP-Paket von 1500 Byte. -M do setzt die entsprechende Nichtfragmentierungsstrategie. (Debian – iputils-ping, Handbuchseite)
Damit wird auch die getaggte Gateway-Übergabe geprüft. Ein kleiner Ping würde eine dort unbeabsichtigt reduzierte MTU möglicherweise nicht aufdecken.
10. Ausfälle testen – und die Grenzen der Redundanz offenlegen
Die Prüfungen erfolgen einzeln. Nach jedem Test stellen wir den Normalzustand wieder her und kontrollieren die Konvergenz, bevor der nächste Fehler eingebracht wird.
Test A: Ein Leaf verliert seinen bevorzugten Uplink
Auf Client A läuft ein kontinuierlicher Ping zu Client B. Auf LEAF1 deaktivieren wir anschließend die Verbindung zu SPINE1:
Wir prüfen, ob der Datenverkehr über SPINE2 wiederhergestellt wird, wie viele Pakete verloren gehen und ob die Loopback-Erreichbarkeit bestehen bleibt.
Danach:
Auch die Rückkehr zum bevorzugten Weg gehört zum Test.
Test B: Ein vollständiger Spine fällt aus
Nach Wiederherstellung aller Links stoppen wir SPINE1 in EVE-NG.
Jetzt muss SPINE2 sowohl den verbleibenden Underlay-Transport als auch die EVPN-Verteilung übernehmen. Wir prüfen bestehenden Clientverkehr, neue Verbindungen und die verbliebenen BGP-Sessions.
Eine reine Pfadumschaltung und der Verlust einer Route-Reflector-Instanz sind unterschiedliche Ereignisse. Deshalb testen wir beides.
Aus der Anzahl verlorener Pings in einem einzelnen Versuch leiten wir keine allgemeine Umschaltgarantie ab. Bereits die ursprünglichen PoC-Ergebnisse wurden ausdrücklich als Funktionsnachweis und nicht als garantierte Ausfallzeit eingeordnet.
Test C: Die aktive Gateway-Anbindung fällt aus
Auf FW-SIM:
Der Bond soll den Ersatzanschluss über ether2 verwenden.
Damit ist die Prüfung aber nicht abgeschlossen: Zusätzlich muss die Gateway-MAC über BORDER2 erreichbar werden. Auf den Access-Leafs prüfen wir deshalb erneut die aktive EVPN-MAC-Route und den Datenverkehr zum Gateway.
Nach der Wiederherstellung:
Auch hier beobachten wir den MAC-Pfad beim Rückwechsel.
Der wichtige Negativtest: Border isoliert, Firewall-Port weiterhin aktiv
Jetzt der Fehlerfall, den eine reine Linküberwachung nicht zuverlässig abdeckt:
BORDER1 verliert beide Spine-Uplinks, seine Verbindung zu FW-SIM bleibt aber physisch aktiv.
Der Bond auf FW-SIM kann weiterhin ether1 bevorzugen, obwohl dahinter kein nutzbarer Fabric-Pfad mehr besteht. MII überwacht den lokalen Linkstatus und keinen vollständigen Weiterleitungspfad.
Auch ein Wechsel auf ARP-Monitoring ist bei diesem tagged-only-Trunk keine ungeprüfte Standardlösung: MikroTik dokumentiert, dass die Bond-ARP-Probes ungetaggt gesendet werden. (MikroTik – Bonding)
Für ein produktives Design benötigt dieser Fehlerfall eine passende Lösung, beispielsweise eine getestete Weiterleitungspfadüberwachung oder eine gezielte Kopplung des Übergabe-Linkstatus an die Fabric-Erreichbarkeit.
Zwei Border-Leafs und ein Active/Backup-Bond ergeben noch keine vollständige Ende-zu-Ende-Hochverfügbarkeit.
11. Was vor einer produktiven Umsetzung zusätzlich geklärt werden muss
Hardware-Offloading ist ein eigener Nachweis
Ein erfolgreicher CHR-Test bestätigt die logische Funktion der Konfiguration. Er bestätigt nicht, dass ein bestimmter CRS-Switch dieselbe Kombination vollständig im ASIC verarbeitet.
MikroTik dokumentiert für VXLAN-Offloading konkrete Plattform- und Funktionsgrenzen. Auch hw=yes am VXLAN-Interface ist kein Beweis, dass der gewünschte Datenpfad tatsächlich hardwarebeschleunigt läuft. (MikroTik – VXLAN)
Vor einer Gerätefreigabe prüfen wir daher auf der vorgesehenen Hardware mindestens Enkapselung und Dekapselung unter Last, CPU-Auslastung, Tabellenbelegung sowie das Verhalten bei MAC-Wechseln und Ausfällen. Die L3HW-Dokumentation unterscheidet ausdrücklich zwischen CPU- und ASIC-Verarbeitung. (MikroTik – L3 Hardware Offloading)
Ein Overlay ersetzt keine Absicherung des Underlays
VXLAN liefert keine Verschlüsselung. Die VNI ist eine Segmentkennung und kein Geheimnis oder Authentifizierungsmerkmal. Die Sicherheitsbetrachtung muss deshalb den Transport und die Tunnelendpunkte einbeziehen. (RFC 7348 – Virtual eXtensible Local Area Network)
Für eine produktive Übernahme würden wir das Lab um eine explizite Freigabe der vorgesehenen OSPF-Nachbarn, BGP-Gegenstellen und VXLAN-Endpunkte ergänzen. Managementzugänge gehören in ein getrenntes, kontrolliertes Netz.
RTs und VLAN-Mitgliedschaften definieren den vorgesehenen Dienstumfang. Sie ersetzen keine Firewall-Regeln zum Schutz der Router oder der angeschlossenen Anwendungen.
Die zentrale Firewall bleibt eine bewusste Designentscheidung
Unser Aufbau legt die VLAN-Gateways nicht auf die Leafs. Dadurch bleibt der Übergang zwischen den Segmenten an einem zentralen Kontrollpunkt.
Das vereinfacht in diesem Beispiel die Zuordnung der Sicherheitsregeln. Gleichzeitig muss dieser Punkt den anfallenden Inter-VLAN-Verkehr verarbeiten können. Seine Anbindung, Kapazität und Redundanz sind deshalb separat zu dimensionieren und zu testen.
Fazit: Vier Aufgaben, klar voneinander getrennt
Der Aufbau lässt sich auf vier Zuständigkeiten reduzieren:
OSPF stellt die IP-Erreichbarkeit her. BGP-EVPN verteilt die Segment- und MAC-Erreichbarkeit. VXLAN transportiert die Ethernet-Frames. Das zentrale Gateway übernimmt das Routing zwischen den VLANs.
In der Konfiguration greifen diese Ebenen ineinander. Bei der Fehlersuche sollten sie trotzdem getrennt geprüft werden.
Wenn eine Verbindung nicht funktioniert, lautet die Reihenfolge deshalb: zuerst Underlay und MTU, dann BGP-EVPN, anschließend VNI und Route Targets, danach MAC- und VLAN-Zuordnung – und zuletzt der konkrete Gateway- beziehungsweise Anwendungspfad.
Der entscheidende Nachweis ist nicht eine grüne BGP-Session.
Eine Fabric funktioniert dann belastbar, wenn die richtigen MAC-Adressen am richtigen VTEP landen, vollständige Clientpakete den vorgesehenen Pfad passieren und die getesteten Ersatzwege auch im Fehlerfall tragen.

