Behind AS204197 – Mit Local Preference, AS-Path Prepending, MED, Communities und konkreten RouterOS-Beispielen.
Zwei Rechenzentren stehen in derselben Stadt. Beide Netze sind am selben Internet Exchange angeschlossen. Trotzdem läuft der Verkehr zwischen ihnen über einen anderen Carrier.
Ist das automatisch ein Routingfehler?
Nein. Zunächst zeigt es nur: Die geografische Nähe allein entscheidet nicht über den gewählten Weg.
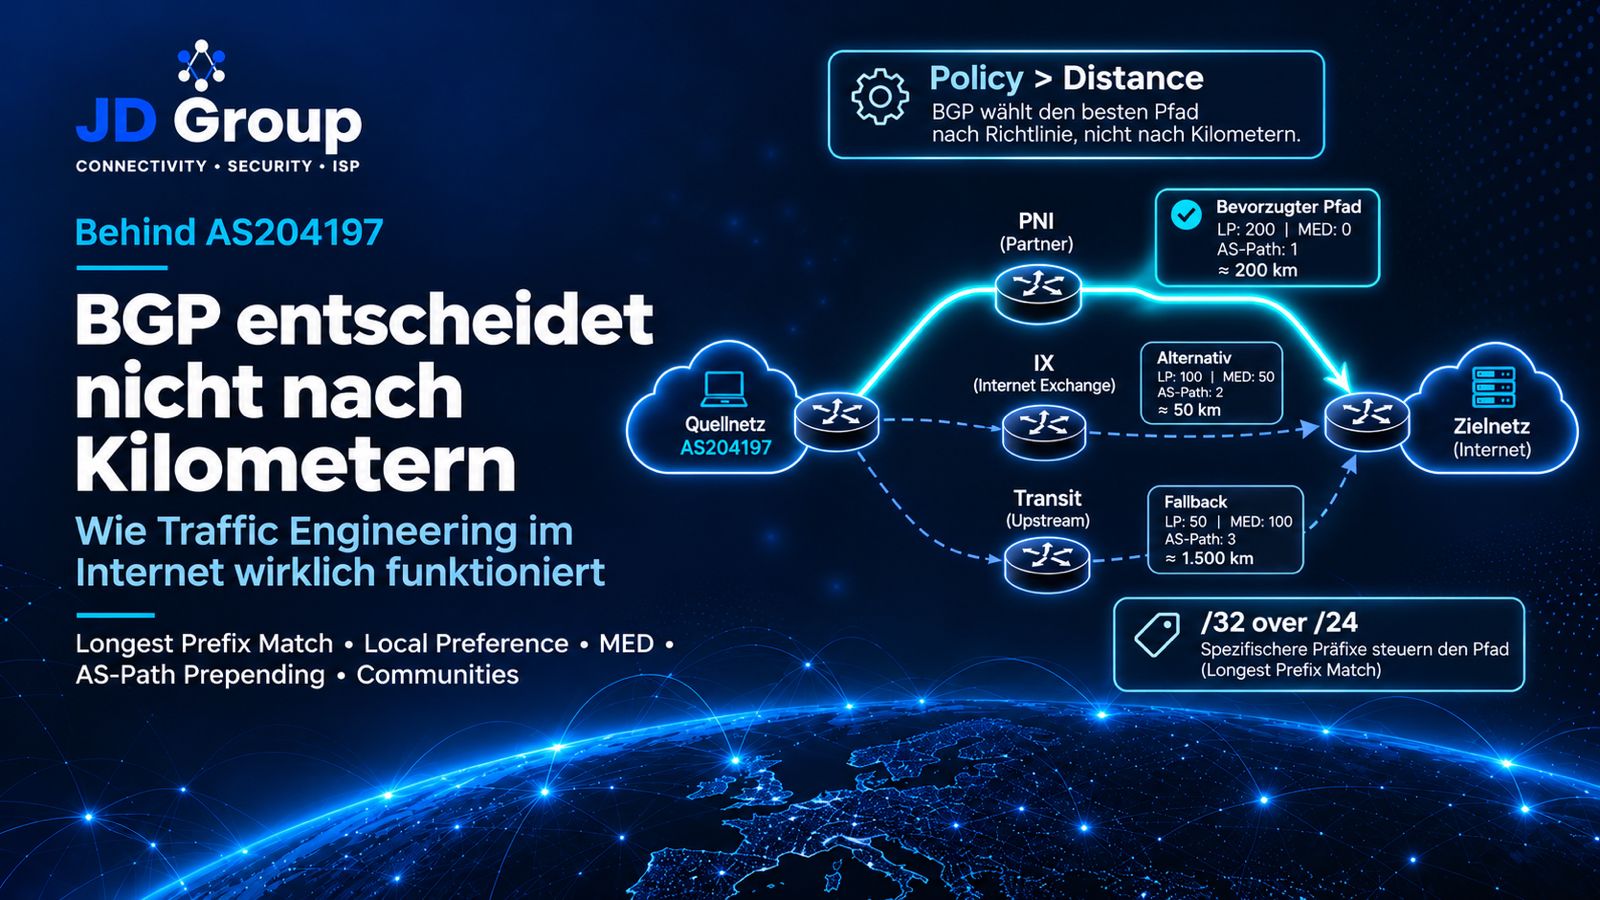
BGP verteilt Erreichbarkeitsinformationen und Attribute. Die Router wählen daraus anhand ihrer Routing-Policy einen Pfad. Die normale Best-Path-Auswahl misst weder Kilometer noch laufend die Latenz oder die verfügbare Bandbreite der möglichen Wege.[1]
Der bevorzugte BGP-Pfad ist deshalb nicht automatisch der geografisch kürzeste oder der schnellste. Er ist der Pfad, der nach den konfigurierten Regeln gewinnt.
Genau diese Regeln sind der Ansatzpunkt für Traffic Engineering. Wir zeigen, welche Entscheidungen wir selbst treffen können, wo die Grenzen unserer Kontrolle liegen und warum manchmal schon eine einzelne /32-Route den entscheidenden Unterschied macht.
Zu den Beispielen: Die RouterOS-7-Ausschnitte sind bewusst reduzierte, anonymisierte Lehrbeispiele. Sie verwenden Dokumentationspräfixe und gegebenenfalls AS 64500 als fiktives eigenes AS. Diese Werte gehören nicht ins öffentliche Routing. Die Beispiele ersetzen weder vollständige Import-/Exportfilter noch die Prüfung auf der eingesetzten RouterOS-Version.[2]
1. Zwei Entscheidungen, die häufig verwechselt werden
Bevor wir über BGP-Attribute sprechen, müssen wir zwei Ebenen auseinanderhalten.
Die erste Frage lautet: Welcher verfügbare Pfad wird für ein bestimmtes Präfix verwendet?
Erhält ein Router dasselbe /24 von mehreren BGP-Nachbarn, vergleicht er die zulässigen Pfade. Dabei spielen unter anderem Local Preference und AS-Pfad eine Rolle.
Die zweite Frage lautet: Welche installierte Route passt zu einem konkreten Paket?
Bei der Weiterleitung verwendet der Router in der ausgewählten Routingtabelle die spezifischste passende Route. Das ist Longest Prefix Match. Eine aktive /32 für die Zieladresse ist spezifischer als ein ebenfalls vorhandenes /24.[3]
Das ist keine einzige große Rangliste, in der BGP erst Präfixlänge, dann Local Preference und dann AS-Pfad vergleicht.
BGP-Pfadauswahl und Longest Prefix Match lösen unterschiedliche Aufgaben. Die Trennung ist wichtig, weil sich aus ihr zwei unterschiedliche Werkzeuge für die Verkehrssteuerung ergeben.
2. Local Preference: Welchen Ausgang bevorzugen wir?
Unsere grundlegende Präferenz für reguläre Internet-Routen lässt sich vereinfacht so darstellen:
- Bevorzugtes direktes/bilaterales Peering – 250
- Peering über einen IX-Route-Server – 200
- Regulärer Transit – 100
Das ist eine betriebliche Policy, kein Naturgesetz. Sie beschreibt, welche Art von Anbindung wir bei ansonsten passenden Bedingungen bevorzugen. Gezielte Ausnahmen bleiben möglich.
Local Preference wird innerhalb des eigenen AS verwendet. Ein höherer Wert wird bevorzugt. Das Attribut wird regulär nicht an externe BGP-Nachbarn weitergegeben.[4]
Ein Beispiel: Der längere AS-Pfad gewinnt
Angenommen, wir erhalten für 198.51.100.0/24 diese drei Pfade:
- Bilaterales Peering – 250 – 64501 64505
- IX-Route-Server – 200 – 64502 64505
- Transit – 100 – 64505
Für dieses Beispiel liegen alle Pfade in derselben BGP-Instanz und Routingtabelle. Ihre Next Hops sind erreichbar, alle Importprüfungen sind bestanden und das RouterOS-spezifische Weight ist gleich.
Dann gewinnt der bilaterale Pfad mit Local Preference 250 – obwohl sein AS-Pfad länger ist als der Transitpfad.
Das folgt aus der Auswahlreihenfolge: RouterOS berücksichtigt Weight vor Local Preference und Local Preference vor der AS-Pfadlänge. Erst bei Gleichstand werden die nachfolgenden Kriterien relevant. Zwischen getrennten BGP-Instanzen ist der Vergleich nicht einfach dieselbe Best-Path-Auswahl.[5]
Ein kurzer AS-Pfad ist damit ein Attribut unter mehreren. Er ist außerdem kein Maß für die Zahl physischer Router oder die zurückgelegte Strecke. Die interne Topologie eines fremden AS lässt sich aus seiner einzelnen ASN im AS-Pfad nicht ablesen.[1]
RouterOS: Drei klar getrennte Importbeispiele
Die folgenden Lab-Ketten akzeptieren ausschließlich das Beispielpräfix. Sie zeigen den Priorisierungsschritt, nicht die vollständige Sicherheitsverarbeitung:
Jede Kette gehört zur jeweils passenden Eingangsbeziehung. Auf einem produktiven Router muss die Priorisierung in die vorhandene Importverarbeitung eingebaut werden, ohne Präfixfreigaben, AS-Pfad-Prüfungen oder RPKI-Prüfungen zu überspringen.
Wichtig ist die Reihenfolge: accept; beendet die Filterverarbeitung für die Route. Prüfungen, die erst danach folgen, werden nicht mehr ausgeführt.[6]
Bilaterales Peering ist nicht automatisch ein PNI
Eine direkte BGP-Session zu einem anderen Netz kann über die gemeinsame Infrastruktur eines Internet Exchange laufen. Ein PNI bezeichnet dagegen eine private Interconnection zwischen den beteiligten Netzen.
Auch eine über einen Route Server gelernte Route führt die Nutzdaten normalerweise direkt zum angekündigten Next Hop des Peeringpartners. Der Route Server vermittelt Routinginformationen; er ist kein zusätzlicher Router im Nutzdatenpfad.[7]
Deshalb wäre die Aussage „bilateral spart grundsätzlich einen Datenhop gegenüber dem Route Server“ falsch. Eine andere BGP-Beziehung kann eine andere Policy ermöglichen, ohne den physischen Weg zu verändern.
Unsere Präferenz muss also zum konkreten Netzdesign passen. Sie ist keine pauschale Aussage, dass Transit immer schlechter oder ein Peering immer schneller wäre.
3. Der Praxisfall: Eine `/32` über den Cross-Connect, das `/24` als Ersatzweg
Bei einer dedizierten Bitstrom-Zuführung kann ein einzelner Dienst- oder Tunnelendpunkt gezielt über einen Cross-Connect erreichbar sein. Das übergeordnete Netz kann zugleich über das öffentliche Routing erreichbar bleiben.
Wir reduzieren diesen Fall auf neutrale Beispielwerte:
Zur Erklärung nehmen wir zunächst einen Router, auf dem beide Routen in derselben für den Verkehr verwendeten Routingtabelle aktiv sind:
- 198.51.100.42/32 – Dedizierter Cross-Connect – 100
- 198.51.100.0/24 – Öffentliche Internetanbindung – 200
Ein Paket an 198.51.100.42 verwendet die /32.
Nicht, weil der Cross-Connect eine höhere Local Preference hätte. Sondern weil die /32 spezifischer ist. Die beiden unterschiedlichen Präfixe können gleichzeitig aktiv sein.[3]
Ein Paket an 198.51.100.43 wird von dieser Hostroute nicht erfasst. Dafür bleibt in unserem Beispiel das /24 zuständig.
Der Dienstimport sollte eng begrenzt sein
Eine dafür vorgesehene, separate Lab-Importkette könnte so aussehen:
Die exakte Freigabe ist bewusst enger als „akzeptiere alle /32“. In einem realen Dienst werden die vereinbarten Endpunkte und deren Herkunft explizit begrenzt.
Der gezeigte Local-Pref-Wert macht das Beispiel reproduzierbar. Er ist nicht der Grund, warum die Hostroute gegenüber dem /24 verwendet wird.
Was beim Ausfall passieren muss
Wird die Hostroute zurückgezogen oder anderweitig aus der aktiven Weiterleitung entfernt, fällt die Paketzuordnung auf den verbleibenden überdeckenden Weg zurück. Dafür müssen keine Attribute des /24 geändert werden.
In einer gestuften Architektur muss nicht jeder BNG selbst das /24 kennen. Er kann nach dem Wegfall der Hostroute eine passende Default-Route zum Internet-Edge verwenden. Entscheidend ist, dass der resultierende Weiterleitungspfad das Ziel erreicht.
Aus diesem Routingmechanismus allein folgt aber noch kein funktionierender Dienst-Failover. Wir müssen zusätzlich prüfen: Ist der Endpunkt über den öffentlichen Weg tatsächlich freigegeben? Funktioniert der Rückweg? Bleiben Tunnelparameter, MTU und gegebenenfalls zustandsbehaftete Komponenten passend?
Eine noch aktive, aber nicht mehr funktionierende /32 bleibt ein Problem. Solange sie im relevanten Forwarding-Pfad verwendet wird, rettet das vorhandene /24 den Verkehr nicht automatisch. Der Fehler muss zuverlässig erkannt und die unbrauchbare Route entfernt werden.
Warum das kein Trick für das gesamte Internet ist
Die Hostroute wird hier innerhalb einer ausdrücklich vereinbarten Routingbeziehung verwendet. Daraus lässt sich keine allgemeine Strategie ableiten, öffentliche IPv4-Netze einfach als /32 ins Internet zu announcen.
Für normale globale IPv4-Erreichbarkeit muss mit Filtern gerechnet werden, die Präfixe länger als /24 nicht akzeptieren. Dienstspezifische Hostrouten brauchen eine separate Import- und Exportpolicy und dürfen nicht versehentlich in normale Internetankündigungen gelangen.[8]
Auch RPKI verdient dabei Aufmerksamkeit: Eine /32 kann bei einem ausschließlich passenden ROA mit maxLength=24 als Invalid bewertet werden. Die Behandlung einer solchen Dienstankündigung muss ausdrücklich geplant werden; die Lösung ist nicht, globale Schutzregeln unkontrolliert zu lockern.[9]
4. Outbound und Inbound sind zwei verschiedene Aufgaben
Bis hierhin haben wir überwiegend gesteuert, wie Verkehr unser Netz verlässt.
Dafür stehen uns die eigenen Importfilter und die eigene Pfadauswahl zur Verfügung. Wir können einen zulässigen Pfad bevorzugen oder ausschließen.
Wie Verkehr aus einem fremden Netz zu uns gelangt, entscheidet dagegen dieses fremde Netz. Wir können durch unsere Ankündigungen Einfluss nehmen. Seine lokale Policy überschreiben wir damit nicht.[4]
Das ist besonders wichtig bei stark asymmetrischen Anwendungen: Ein kleiner ausgehender Request und die große eingehende Antwort müssen nicht denselben Carrier benutzen. Eine Änderung unserer Local Preference ist deshalb kein garantierter Schalter für den gesamten Downloadverkehr zu unseren Kunden.
Für eingehenden Verkehr betrachten wir insbesondere die Sichtbarkeit unserer Präfixe, AS-Path Prepending, vereinbarte Provider-Communities und – in passenden Beziehungen – MED.
5. AS-Path Prepending: Den Ersatzweg weniger attraktiv machen
Beim Prepending wird die eigene ASN im angekündigten AS-Pfad wiederholt. Damit lässt sich ein Pfad für Netze weniger attraktiv machen, deren Auswahl tatsächlich bis zum Vergleich der AS-Pfadlängen gelangt.[1]
Angenommen, unser fiktives AS 64500 kündigt sein eigenes 203.0.113.0/24 über zwei Transitpartner an. Den Export zu Transit B möchten wir weniger attraktiv machen.
Für einen Aufbau, in dem das eigene Präfix bereits als passende statische Route vorhanden und für den BGP-Export ausgewählt ist, könnte der relevante Ausschnitt lauten:
bgp-path-prepend ist in RouterOS für die Wiederholung der eigenen ASN im BGP-Output vorgesehen. Die Regel erzeugt keine Route und richtet keine BGP-Session ein. Den tatsächlich beim Nachbarn ankommenden AS-Pfad prüfen wir nach der Änderung.<sup><a href=“#fn-filters“>[6]</a></sup>
Warum zusätzliche Prepends manchmal nichts ändern
Stellen wir uns ein fremdes AS vor, das den Weg über Transit B mit Local Preference 200 bewertet, den Weg über Transit A aber nur mit 100.
Dann kann B trotz des längeren AS-Pfads gewinnen. Die fremde Local Preference entscheidet bereits vorher. Dieses Verhalten folgt derselben Auswahlregel, mit der wir selbst Peerings gegenüber Transit bevorzugen.[5]
Mehr Wiederholungen sind deshalb nicht automatisch eine wirksamere Lösung. Ohne Kenntnis der fremden Auswahlgründe kann das eine Änderung ohne den gewünschten Effekt bleiben.
Prepending ist eine Einflussnahme auf ein Auswahlkriterium – keine Anweisung an das Internet, einen bestimmten Eingang zu verwenden.
6. MED: Eine Eintrittspräferenz für denselben Nachbarn
Der Multi-Exit Discriminator, kurz MED, soll einem benachbarten AS eine Präferenz zwischen mehreren Eintrittspunkten signalisieren. Niedrigere Werte werden bevorzugt. MED ist aber weder eine globale Priorität noch ein allgemein verlässliches Werkzeug zum Vergleich beliebiger unterschiedlicher Transitpartner.<sup><a href=“#fn-med“>[10]</a></sup>
Ein passendes Beispiel wären zwei Übergaben an denselben Carrier: eine in Frankfurt und eine in Alsbach.
Für ein bereits regulär originierendes eigenes Präfix könnten die vereinfachten Exportregeln so aussehen:
Für den eBGP-Export verwenden wir hier bgp-out-med, nicht einfach bgp-med. MikroTik unterscheidet diese Eigenschaften ausdrücklich.[6]
Der gewünschte Effekt lautet: Der Nachbar soll bei ansonsten geeigneten Bedingungen Frankfurt bevorzugen.
Ob das geschieht, hängt von seiner Policy und den übrigen Attributen ab. MED wird üblicherweise zwischen Pfaden desselben benachbarten AS verglichen und kommt erst nach vorhergehenden Auswahlkriterien zum Zug. Ein beliebiger MED-Wert zu Carrier A schlägt daher nicht automatisch einen anderen Carrier B.[10]
Die MED- und Prepending-Beispiele sind getrennte Szenarien. Sie sollten nicht ungeplant zu einer einzigen Exportpolicy zusammenkopiert werden.
7. Communities: Herkunft dokumentieren und Regeln gezielt auslösen
Eine BGP-Community ist zunächst eine Markierung an einer Route. Welche Wirkung sie hat, ergibt sich aus den Regeln des Netzes, das sie auswertet.
Large Communities bestehen aus drei 32-Bit-Werten. Für das Tutorial verwenden wir ein rein fiktives Schema:[11]
- 64500:10:1 – Über ein bilaterales Peering gelernt
- 64500:10:2 – Über einen IX-Route-Server gelernt
- 64500:10:3 – Über Transit gelernt
Damit lässt sich später nachvollziehen, wo eine Route ins eigene AS gekommen ist. Die Herkunftsmarkierung ist von der Local Preference getrennt: Wir können die Priorität ändern, ohne die ursprüngliche Herkunft zu verlieren.
RouterOS: Eine Herkunftsmarkierung kontrolliert setzen
Für das Beispiel definieren wir zunächst die drei internen Tags. Eine Hilfskette entfernt diese bekannten Tags und setzt anschließend die zur Eingangsbeziehung passende Kennzeichnung:
Die Transit-Importkette kann diese Hilfskette vor ihrem abschließenden accept; über jump LAB-TAG-TRANSIT; aufrufen. Das abschließende return; führt zurück in die aufrufende Kette, statt die Route bereits zu akzeptieren.[6]
Die Bereinigung ist kein kosmetisches Detail. Ein fremder Nachbar darf sich durch mitgelieferte Communities nicht selbst als vertrauenswürdige interne Herkunft klassifizieren. Im echten Filter müssen sämtliche intern ausgewerteten Kennzeichnungen berücksichtigt werden; ausdrücklich erlaubte Kunden-Steuercommunities werden davon getrennt behandelt.[12]
Provider-Communities können wirksamer sein als Prepending
Neben Herkunftstags gibt es Communities, mit denen ein Provider konkrete Aktionen anbietet: etwa die Anpassung seiner Local Preference, selektives Prepending oder die Begrenzung einer Ankündigung auf bestimmte Gegenstellen.
Eine solche Aktion kann an einer früheren Stelle der fremden Pfadauswahl ansetzen als das reine Verlängern unseres AS-Pfads. Das grundlegende Prinzip, Provider-Local-Preference über vereinbarte Communities zu beeinflussen, ist seit Langem dokumentiert.[4]
Aber die Bedeutung ist providerspezifisch. Eine Zahl aus der Dokumentation von Carrier A ist keine universelle Steueranweisung an Carrier B.
Deshalb veröffentlichen wir hier bewusst keine angeblich allgemeingültige „bevorzuge Frankfurt“-Community. Dafür braucht es die dokumentierte Funktion des konkreten Nachbarn und eine Prüfung des Ergebnisses.[12]
8. Wie wir prüfen, ob die gewünschte Steuerung wirklich greift
Eine Konfigurationsänderung beschreibt zunächst die Absicht. Wir wollen anschließend den Zustand der Routen und den tatsächlichen Verkehr sehen.
Erst die richtige Routingtabelle und alle Kandidaten betrachten
Für die Beispielpräfixe:
Wir vergleichen nicht nur den aktiven Pfad, sondern auch die Alternativen. Relevant sind die Routingtabelle, die Herkunftssession, Filterstatus, Local Preference, AS-Pfad, Next Hop und dessen tatsächliche Auflösung.
Ein bevorzugtes Attribut hilft nicht, wenn der Pfad gefiltert oder sein Next Hop nicht erreichbar ist. Solche Voraussetzungen stehen vor der eigentlichen Best-Path-Auswahl.[5]
Beim /32-Test prüfen wir vor und nach der gezielten Unterbrechung, ob die Hostroute tatsächlich aus der aktiven Weiterleitung verschwindet und welcher verbleibende Weg das Ziel übernimmt. Parallel testen wir den Dienst – nicht nur die Anwesenheit irgendeiner Ersatzroute.
Eingehenden Verkehr aus fremder Sicht prüfen
Für Exportänderungen reicht der eigene Router nicht als alleinige Beweisquelle. Ein Looking Glass kann zeigen, welche Ankündigung auf der Gegenseite angekommen ist und welche Attribute dort sichtbar sind. Das DE-CIX Looking Glass stellt beispielsweise AS-Pfad, MED, Next Hop, Communities und Filterinformationen dar.[13]
Die Sicht eines Route Servers ist allerdings nicht automatisch die Sicht sämtlicher Teilnehmer oder aller Netze im Internet. Deshalb sollten mehrere relevante Perspektiven in die Prüfung einfließen.
Für die betriebliche Bewertung betrachten wir anschließend die Verkehrsverteilung auf den betroffenen Anbindungen, RTT, Paketverlust und das Verhalten der relevanten Anwendungen. Unsere Abnahmefrage lautet nicht nur: „Hat sich die Route geändert?“, sondern: „Hat die Änderung das beabsichtigte Ergebnis geliefert?“
Änderungen klein halten
Unser Vorgehen für eine solche Anpassung wäre: Zuerst den Ausgangszustand dokumentieren, dann ein klar begrenztes Testpräfix verändern, die aktualisierten Attribute kontrollieren und erst nach erfolgreicher Messung den Umfang erweitern.
Die Rücknahme gehört vorher festgelegt. Ein geänderter Filtertext allein ist noch kein Beleg dafür, dass bereits gespeicherte oder exportierte Routen den gewünschten neuen Zustand haben. Deshalb prüfen wir das Ergebnis ausdrücklich am empfangenen beziehungsweise angekündigten Pfad.
9. Was die Werkzeuge leisten – und was nicht
- Local Preference – Eigene Ausgangspräferenz für dasselbe Präfix – Überschreibt keine fremde Policy
- Spezifischeres Präfix – Gezielter Pfad für einen Teilbereich – Muss akzeptiert, aktiv und korrekt begrenzt sein
- AS-Path Prepending – Einen angekündigten Weg weniger attraktiv machen – Verliert gegen vorrangige fremde Auswahlkriterien
- MED – Eintrittspräferenz gegenüber einem passenden Nachbarn – Keine universelle Carrier-Rangfolge
- Communities – Herkunft kennzeichnen oder vereinbarte Aktionen auslösen – Wirken nur entsprechend der auswertenden Policy
Diese Werkzeuge sind keine automatische Lastverteilung nach freier Kapazität. Unsere statische Präferenz 250 > 200 > 100 misst keine Auslastung. Soll ein gemessener Qualitäts- oder Kapazitätszustand die Policy verändern, braucht es einen zusätzlichen, kontrollierten Entscheidungsprozess.[5]
Dafür würden wir nicht jeden kurzfristigen Messausreißer mit einer neuen Routingänderung beantworten. Ziel sind stabile, nachvollziehbare Entscheidungen mit definierten Grenzen – keine ständig wechselnden Pfade ohne belastbaren Nutzen.
Fazit: Gute Pfade entstehen aus Policy und Prüfung
BGP entscheidet nicht nach einer Landkarte. Es entscheidet anhand verfügbarer Routinginformationen und der Regeln der beteiligten Netze.
Für uns bedeutet Traffic Engineering deshalb: die eigenen Präferenzen bewusst festlegen, dienstspezifische Ausnahmen eng begrenzen, fremde Auswahlprozesse respektieren und jede relevante Änderung überprüfen.
Local Preference entscheidet nicht zwischen /32 und /24. Ein kurzer AS-Pfad beweist keine niedrige Latenz. Ein bilaterales Peering garantiert keinen zusätzlichen physischen Weg. Und eine Community hat ohne passende Auswertung keine magische Wirkung.
Die Policy beschreibt, welchen Weg wir bevorzugen. Erst die Prüfung zeigt, ob dieser Weg für den konkreten Dienst tatsächlich der richtige ist.
Quellen
- IETF, RFC 4271 – A Border Gateway Protocol 4.
- IETF, RFC 5737 – IPv4 Address Blocks Reserved for Documentation und RFC 5398 – AS Number Reservation for Documentation Use.
- MikroTik, IP Routing – Forwarding Information Base und Route Selection.
- IETF, RFC 1998 – An Application of the BGP Community Attribute in Multi-home Routing, sowie MikroTik, Understanding BGP.
- MikroTik, Understanding BGP – Best-Path Selection, ergänzend DE-CIX, BGP basics.
- MikroTik, Route Selection and Filters, Route Selection and Filtering und die CLI-Referenz für community-large-list.
- IETF, RFC 7947 – Internet Exchange BGP Route Server.
- IETF, RFC 7454 – BGP Operations and Security, insbesondere Abschnitt 6.1.3 zu spezifischen Präfixen.
- IETF, RFC 6811 – BGP Prefix Origin Validation.
- IETF, RFC 4451 – BGP MULTI_EXIT_DISC (MED) Considerations.
- IETF, RFC 8092 – BGP Large Communities Attribute.
- IETF, RFC 8195 – Use of BGP Large Communities, einschließlich der Sicherheitsbetrachtung.
- DE-CIX, Looking Glass.

